Web sitesi büyüdükçe müşteri paneli, API, destek sistemi ve yönetim ekranı farklı alt alan adlarına taşınabilir. Her biri için ayrı sertifika yönetmek yerine Wildcard kullanmak bazı yapılarda işleri kolaylaştırır. Ancak yıldız işareti bütün alan adlarını ve bütün alt seviyeleri sınırsız biçimde korumaz; doğru karar için kapsam sınırlarını bilmek gerekir.
Yıldız işareti hangi adreslerin yerine geçer?
Bir sertifikada *.example.com adı bulunuyorsa yıldız, bu alanın hemen altındaki tek bir etiketi temsil eder. shop.example.com, panel.example.com ve api.example.com bu kalıba uyar. api.eu.example.com ise iki seviyeli olduğu için aynı kalıba uymaz. Wildcard’ı, alan adının altındaki her şeyi kapsayan genel bir izin olarak düşünmeyin.
Kök adres example.com da *.example.com ifadesinin kendiliğinden parçası değildir. Birçok ürün kök alanı ayrıca ekleyebilir; yine de gerçek sertifikanın alternatif adlar listesine bakılmalıdır. Benzer şekilde example.net farklı bir kayıtlı alan adıdır. Aynı şirkete ait olması kapsamı değiştirmez. Satın alma sırasında bu küçük farkların atlanması, bazı adreslerde uyarı çıkmasının temel nedenlerinden biridir.
Örnek kapsam tablosu
Aşağıdaki tablo yalnızca *.example.com adının bulunduğu varsayımsal bir belgeyi anlatır. Siparişinizde ek adlar varsa kapsam farklılaşır. Örneği kendi alan adınız ve kullandığınız tam adreslerle yeniden hazırlayın; özellikle ikinci seviye panel ve bölgesel servis adlarını kontrol edin.
| Kullanılan adres | Bu kalıba uyar mı? | Kontrol notu |
|---|---|---|
| www.example.com | Evet | Hemen alt seviyededir |
| panel.example.com | Evet | Servise ayrıca kurulum gerekir |
| example.com | Hayır | Kök ad ayrıca eklenmeli |
| api.eu.example.com | Hayır | Daha derin alt seviyededir |
| example.net | Hayır | Ayrı bir alan adıdır |
Bu ayrım yönlendirmelerde de geçerlidir. Kapsanmayan bir HTTPS adresi başka yere yönlense bile tarayıcı önce ilk sunucuyla bağlantı kurar. Dolayısıyla “zaten ana siteye gidiyor” demek isim uyuşmazlığını ortadan kaldırmaz. Kullanılacak giriş adresleri de kapsam planına eklenmelidir.
Hangi projelerde yönetimi kolaylaştırır?
Aynı alan altında sık yeni alt alan açılan ve merkezi olarak yönetilen projelerde Wildcard uygun olabilir. Test ortamı, müşteri portalı ve API aynı teknik ekipteyse sertifika envanteri sadeleşebilir. Yeni bir aynı seviye ad açıldığında belgedeki kalıp buna uyabilir; yine de servis yapılandırması, DNS ve yenileme dağıtımı ayrıca yapılır.
Örneğin portal.example.com ile destek.example.com farklı uygulamalara giderken merkezi sertifika dağıtımınız bulunuyorsa operasyon düzenli yürüyebilir. Buna karşılık servislerin her biri farklı sağlayıcıya aitse, o sağlayıcının sertifika kurulum koşullarını kontrol etmek gerekir. Bazı yönetilen platformlar kendi otomatik sertifikasını kullanır. Böyle bir ortamda tek belgeye geçmek gereksiz iş veya ek anahtar paylaşımı yaratabilir.
Wildcard daha güçlü şifreleme sağlar mı?
Wildcard bir şifreleme seviyesi değildir; adres eşleştirme biçimidir. DV veya uygun ürünlerde OV doğrulamasıyla birlikte sunulabilir. Dolayısıyla “DV mi Wildcard mı?” sorusu tek başına eksiktir. Hem doğrulama ihtiyacını hem kapsamı belirlemelisiniz. Temel farkları SSL seçme rehberinde birlikte ele alıyoruz.
Bağlantının teknik gücü kullanılan TLS ayarlarına ve anahtar yönetimine bağlıdır. Çok sayıda adı tek belgeye almak güvenlik incelemesinin yerine geçmez. Uygulamaların güncellenmesi ve erişim yetkilerinin ayrılması devam eder. Sitenin görünürlüğünü artırmak veya daha belirgin tarayıcı simgesi elde etmek de Wildcard seçiminin sağladığı bir sonuç değildir; karar yönetim ihtiyacından doğmalıdır.
DNS doğrulaması neden önemlidir?
ACME üzerinden Wildcard düzenlenirken DNS tabanlı doğrulama kullanılır. Alan adına verilen özel bir doğrulama değeri yetkili DNS bölgesine eklenir. Let’s Encrypt’in doğrulama belgesi DNS-01 yönteminin Wildcard desteğini açıklar. Burada alan adı kayıt firması, DNS sağlayıcısı ve hosting firması aynı kuruluş olmak zorunda değildir.
Sipariş öncesi kayıtların nereden yönetildiğini öğrenin. Yanlış panelde oluşturulan kayıt dışarıdan görünmez. Otomatik yenilemede DNS API erişimi gerekiyorsa mümkün olan dar yetkiyi kullanın; bütün hesaplara erişen anahtarı her sunucuya dağıtmayın. Yetkilerin değişmesi yenilemeyi etkileyebilir. Bu erişimi kişisel bir çalışanın hesabında belgesiz bırakmak, sonraki bakım işini zorlaştırır.
Tek özel anahtarı paylaşmanın etkisi
Aynı sertifika ve anahtar çok sayıda sunucuda kullanılıyorsa, bir sunucudaki anahtar sızıntısının etkisi genişleyebilir. Anahtarı değiştirmek gerektiğinde belgenin kurulu olduğu bütün noktalar gözden geçirilir. Merkezi kolaylık ile etki alanı arasında bir denge vardır. Bu nedenle Wildcard kullanımını yalnızca sertifika adedi üzerinden değerlendirmeyin.
Bir ajans sitesiyle müşterilerin bağımsız uygulamalarını aynı anahtarla yönetmek her zaman uygun değildir. Servislerin sahibi, erişim yetkisi ve güvenlik sorumlusu farklı olabilir. Bazı yapılarda ayrı sertifikalar daha açık sorumluluk sağlar. Anahtarların nerede tutulduğu, kimlerin eriştiği ve dağıtımın nasıl yapıldığı yazılı olmalıdır. Özel anahtarı sıradan mesajla paylaşmak veya web klasörüne koymak kabul edilebilir bir teslim yöntemi değildir.
Wildcard bütün servisleri otomatik kurar mı?
Hayır. Bir web sunucusunda kurulu belge, farklı makinedeki posta veya dosya aktarım servisine kendiliğinden uygulanmaz. Her servisin TLS ayarı ve desteklediği sertifika biçimi kontrol edilmelidir. Alan adının kalıba uyması yalnızca isim kapsamını çözer; kurulum ve bağlantı testi ayrı işlerdir. Özellikle birden çok panel kullanıldığında bu fark önem kazanır.
CDN veya ters vekil varsa ziyaretçinin gördüğü sertifikayla asıl sunucudaki belge farklı olabilir. Her iki bağlantı ayağının da uygun şekilde korunduğu doğrulanmalıdır. Sadece dışarıdan ana siteyi açmak, tüm sunucuların yenilendiğini kanıtlamaz. Servis listesini kurulum noktalarıyla eşleyin ve her biri için sorumlu kişi belirleyin. Kurulum kontrol listesi bu denetimi sistemli yapmanıza yardım eder.
Yenilemede en sık unutulan adım
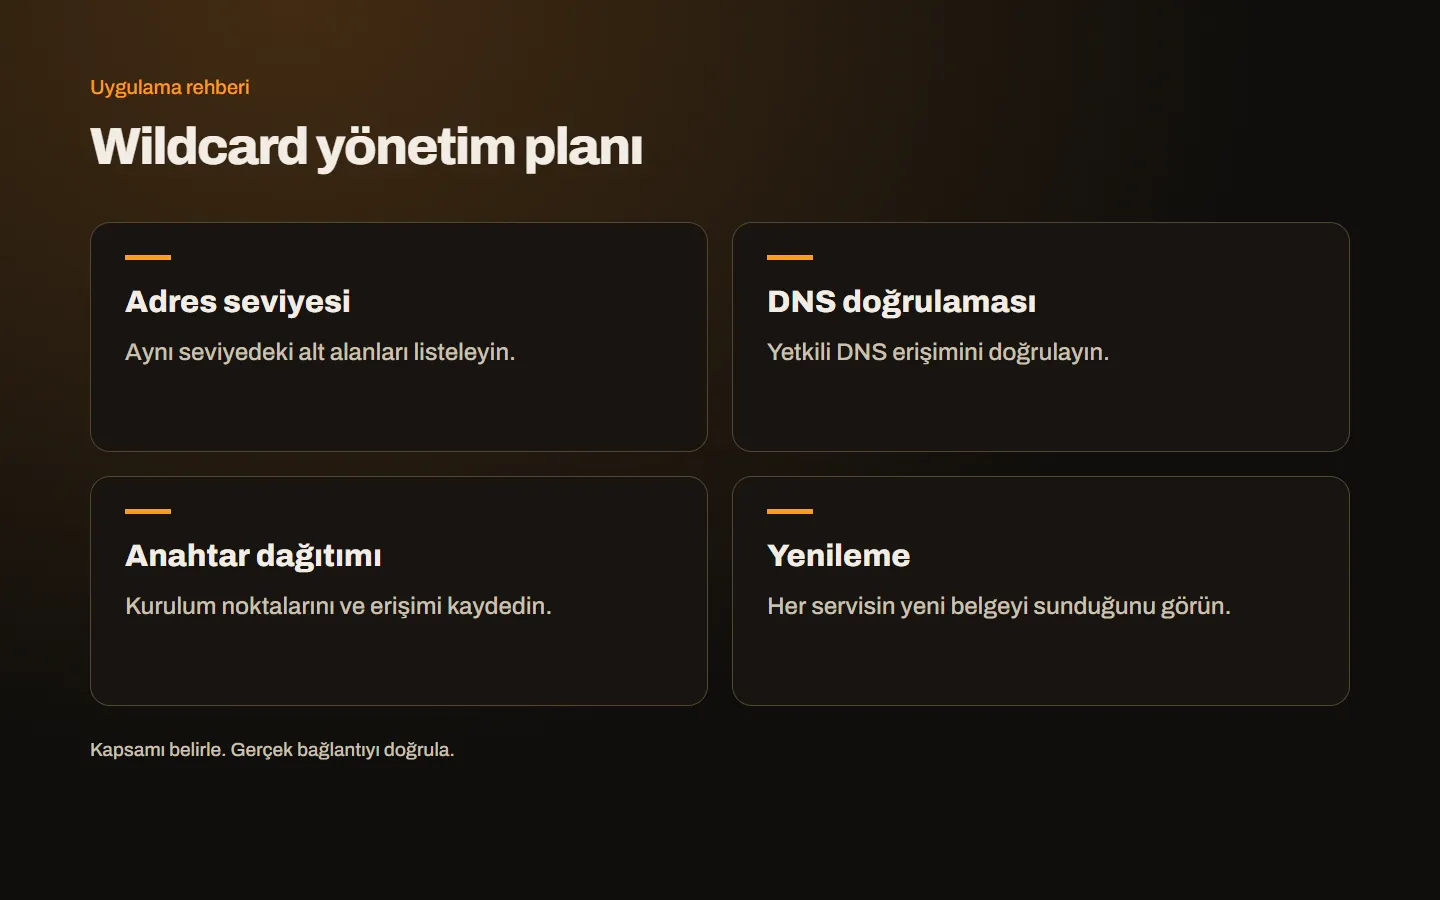
Yeni sertifika üretildiğinde onu bütün noktalara dağıtmak ve sunucuların gerçekten yeni belgeyi sunmasını sağlamak gerekir. Bir panelde bitiş tarihi yenilenirken başka sunucuda eski belge kalabilir. Bu yüzden envanterde her adresin hangi uç noktadan hizmet verdiği bulunmalıdır. Yenilemenin yalnızca ödeme takvimi olarak takip edilmesi yeterli değildir.
Teknik ekipten doğrulama erişimini, dağıtım adımlarını ve dış kontrol yöntemini teslim alın. Otomasyon varsa hata bildirimini deneyin; bildirim ulaşmıyorsa otomasyonun bozulduğunu geç öğrenebilirsiniz. SSL yenileme rehberi sorumluluk paylaşımı için bir başlangıç sunar. Yeni servis açılırken de belge kapsamı kadar yenileme dağıtımına eklenip eklenmediğini kontrol edin.
Yeni alt alan açarken küçük bir kabul kaydı
Örneğin rapor.example.com adlı yeni servis açılacaksa önce DNS hedefini ve servis sahibini belirleyin. Sonra kullanılacak sertifikanın bu adı kapsadığını doğrulayın. Belgeyi ilgili platforma kurun veya platformun kendi sertifika yönetimini tamamlayın. Dışarıdan bağlantı testi yapın; giriş ekranı ve rapor indirme gibi gerçek işlemleri deneyin. Son olarak adresi izleme ve yenileme dağıtım listesine ekleyin. Yalnızca DNS kaydı oluşturmak bu adımları tamamlamaz.
Yeni servis farklı güvenlik sınırında bulunuyorsa ortak özel anahtar yerine ayrı belge kullanmayı değerlendirin. Bu, Wildcard satın almanın yanlış olduğu anlamına gelmez; kapsam kolaylığıyla anahtar paylaşımının farklı kararlar olduğunu gösterir. Envanterde hangi servisin hangi belgeyi kullandığı açık olmalıdır. Gelecekte biri kapatıldığında diğerlerinin nasıl etkileneceğini de bu kayıt gösterir.
Alt alan silinince sertifika otomatik iptal olur mu?
Bir DNS kaydının silinmesi sertifikanın kendisini otomatik iptal etmez. Hizmet kapatılıyorsa hesap erişimleri, eski sunucu ve anahtar kopyaları ayrıca gözden geçirilir. Özellikle dış sağlayıcıya devredilmiş bir servis için devir sonrasında kimlerin erişiminin kaldığı kontrol edilmelidir.
Satın almadan önce son karar
Aynı seviyedeki alt alanlarınızın listesini çıkarın; kök adresi ve daha derindeki servisleri ayrıca işaretleyin. Ardından her servisin mevcut sertifika yönetimini, ortak anahtar kullanımının etkisini ve otomasyon yetkilerini değerlendirin. Wildcard ancak bu düzeni kolaylaştırıyorsa anlamlı bir seçimdir. Kullanmayacağınız kapsam için ödeme yapmak veya iyi çalışan ayrı sertifikaları sebepsiz toplamak gerekmez.
Wildcard SSL seçeneklerini bu envanterle karşılaştırabilir, kuruluş doğrulaması gerekiyorsa OV rehberini de okuyabilirsiniz. Adres listenizi ve servislerin nerede çalıştığını iletişim sayfamızdan paylaşın; kapsam ile kurulum sorumluluğunu birlikte netleştirelim.