Sertifikanın süresinin dolması, çalışan bir sitenin ziyaretçiye güvenlik uyarısı göstermesine neden olabilir. Bu sorunu önlemek için yalnızca takvime tarih yazmak yeterli değildir; ödeme, doğrulama, kurulum ve dış kontrolün kimin sorumluluğunda olduğu belli olmalıdır. İyi takip düzeni, sertifika yenilenirken gerçek hizmetin de kesintisiz çalıştığını doğrular.
Hizmet dönemi ile belge süresini ayırın
Satın aldığınız paketin süresiyle kurulu sertifikanın geçerlilik aralığı aynı olmayabilir. Uzun dönemli hizmet içinde birden fazla yeni belge düzenlenmesi gerekebilir. Bu nedenle fatura tarihini tek teknik gösterge olarak kullanmayın. Gerçek bitiş tarihi, ilgili sunucunun sunduğu sertifikadan okunmalıdır; paneldeki ürün kaydı bunu her zaman tek başına göstermez.
Geçerlilik süreleri ve sağlayıcı uygulamaları değişebildiği için herkese uyan sabit bir yenileme günü varsaymayın. Otomatik sistemin önerdiği dönemi, güncel ürün koşullarını ve kullandığınız belgenin gerçek bitişini esas alın. Özellikle kısa ömürlü belgelerde manuel takvim yaklaşımı yetersiz kalabilir. Site sahibi olarak teknik ekibinizden “kaç yıllık paket aldık?” yerine “hizmetteki belge nasıl ve kim tarafından yenileniyor?” sorusuna cevap isteyin.
Sertifika envanteri nasıl hazırlanır?
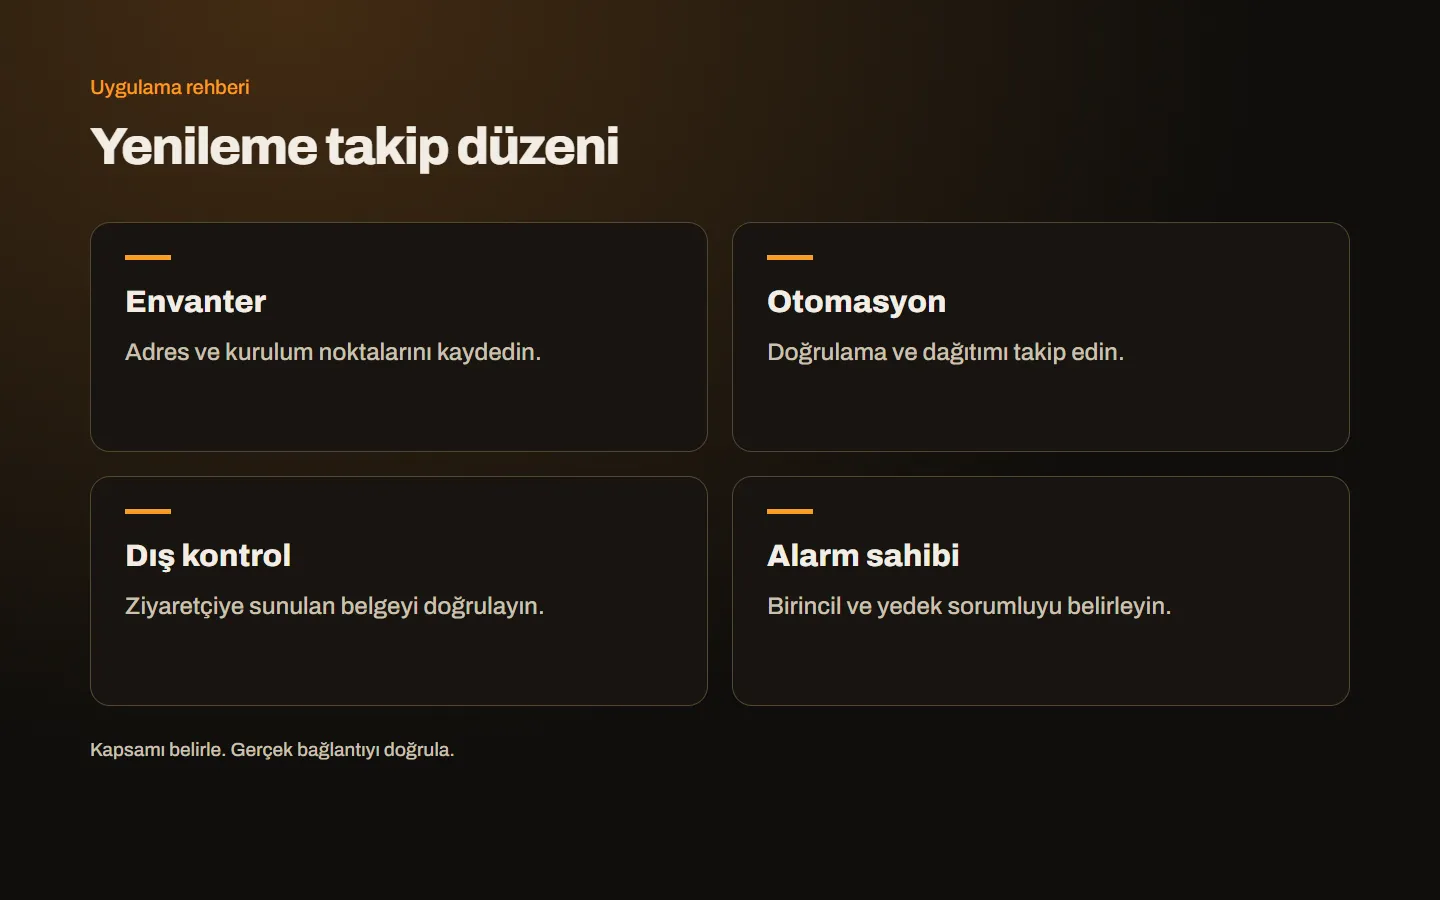
Her kullanılan adres için hizmeti, kurulum noktasını, sertifika sahibini ve teknik sorumluyu kaydedin. Kök alan, www, müşteri paneli, API ve posta gibi servisleri ayrı değerlendirin. Birden çok sunucuda aynı belge bulunuyorsa dağıtım noktalarını listeleyin. Ana sayfayı kontrol etmek, ayrı makinedeki panelin de güncel belge kullandığını kanıtlamaz.
Envanter dosyasında parola veya özel anahtar tutmayın. Bunun yerine yetkili erişimin hangi yönetim sisteminde bulunduğunu ve kime başvurulacağını yazın. Örneğin “DNS: işletme hesabı, teknik sorumlu: bakım ekibi” gibi bir not yeterli başlangıç olabilir. Bir çalışan ayrıldığında kişisel hesaba bağlı otomasyonun fark edilmesi için envanter gözden geçirilmelidir. Bu kayıt küçük işletmelerde de gereklidir; karmaşık yazılım kullanmak şart değildir.
Dört aşamayı ayrı kontrol edin
İlk aşama ticari yenilemedir: hizmetin devam etmesi için gerekli işlem yapılır. İkinci aşama doğrulama ve yeni belgenin üretimidir. Üçüncü aşama belgenin gerekli noktalara kurulmasıdır. Dördüncü aşama ise dışarıdan gerçek bağlantının kontrol edilmesidir. Her aşama bir öncekinden farklı kanıt gerektirir; ödeme makbuzu bunların hepsinin tamamlandığını göstermez.
Örneğin yeni belge sağlayıcı panelinde hazırdır fakat web sunucusu eski dosyayı sunmaktadır. Başka durumda sunucu günceldir fakat yük dengeleyici arkasındaki ikinci makine unutulmuştur. İzleme her iki durumu da fark edebilmelidir. Teslim kaydında “yenilendi” yerine hangi adreslerin hangi tarihte kontrol edildiğini belirtmek daha anlamlıdır. Böylece arıza halinde en son çalışan durum anlaşılır.
Otomatik yenileme nasıl bozulabilir?
Zamanlanmış görev çalışmayabilir, doğrulama yolu engellenebilir veya DNS API erişimi değişebilir. Alan adı başka sağlayıcıya taşındığında eski DNS hesabında yapılan işlem artık etkili olmaz. Güvenlik duvarı veya ters vekil ayarı da doğrulama isteğinin doğru sunucuya ulaşmasını engelleyebilir. Otomasyonun geçmişte çalışması gelecekte hiç bozulmayacağı anlamına gelmez.
Let’s Encrypt’in entegrasyon rehberi sertifika altyapısında değişime hazırlıklı olmayı vurgular. Pratikte istemci yazılımı, hesap erişimleri ve dağıtım adımları bakım planının parçası olmalıdır. Otomasyon çıktısında hata varken sadece son başarılı tarihe bakmayın. Deneme veya staging ortamı destekleniyorsa değişiklikleri önce uygun test yöntemiyle doğrulayın; gereksiz tekrar üretimler sağlayıcının sınırlarına takılabilir.
Wildcard yenilemesinde DNS erişimi
Wildcard kullanılan ACME düzeninde DNS doğrulaması kritik bağımlılıktır. Yetkili DNS sağlayıcısında gerekli kayıt oluşturulabilmeli ve doğrulama işlemi tamamlanabilmelidir. API anahtarı iptal edilmiş, süresi bitmiş veya yetkisi değişmişse süreç durabilir. Kayıt firmasının taşınmasıyla DNS yönetiminin taşınmasının aynı işlem olmadığını da unutmayın.
Mümkün olan dar yetkilerle çalışın ve erişimleri güvenli biçimde yönetin. Anahtarı belge envanterine açık metin olarak koymayın. DNS sağlayıcısı değiştiğinde otomasyonun yeni yerde çalıştığını doğrulayın. Wildcard SSL rehberi kapsam ve anahtar dağıtımı açısından ek bilgiler sunar. Yenileme kaydında yalnızca belge bitişi değil, doğrulama bağımlılığının sorumlusu da bulunmalıdır.
OV yenilemesinde kimlik bilgilerini gözden geçirin
Kuruluş unvanı, adresi veya yetkili kişi değiştiyse sağlayıcı kaydını güncelleyin. Daha önce doğrulanan bilginin her koşulda süresiz geçerli kalacağını varsaymayın. Otoritenin güncel yeniden doğrulama kuralları ve istenen belgeler kontrol edilmelidir. Başvurunun teknik sorumlusuyla kuruluş bilgilerini sağlayan kişinin birbirinden haberdar olması süreci kolaylaştırır.
Bildirimleri yalnızca bir çalışanın kişisel posta kutusuna bırakmayın. Kurumsal olarak erişilen bir kanal ve yedek sorumlu belirleyin. Doğrulama talebi geldiğinde kimin cevap vereceği belli olsun. Yayına birkaç saat kala belge aramak yerine süreç takibinde açık işler görünür olmalıdır. OV SSL rehberindeki hazırlık listesi, kimlik incelemesiyle sunucu kurulumunu ayrı planlamanıza yardımcı olabilir.
Dış izleme neden ayrı olmalı?
Sunucunun içindeki yenileme görevi başarılı rapor verse bile ziyaretçiye farklı belge sunulabilir. CDN, ters vekil veya yanlış sanal sunucu ayarı araya girebilir. Dış kontrol, gerçek alan adına bağlanarak görünen belgenin bitişini ve ad eşleşmesini inceler. İç sistem kaydıyla dış gözlemin birlikte kullanılması bu yüzden daha güvenilir bir takip sağlar.
Yalnızca ana alanı izlemek yerine kritik servisleri de dahil edin. Alarmın doğru kişiye ulaştığını belirli aralıklarla deneyin. Çok sayıda gereksiz bildirim gerçek hatanın gözden kaçmasına yol açabilir; uyarılar açık ve eyleme dönük olsun. Sertifika bitişiyle hizmet erişilemezliği ayrı olaylar olarak anlaşılmalıdır. Bir alarm “hangi adres, hangi sorun, kimin müdahalesi gerekiyor?” sorularını cevaplamalıdır.
Yeni belge devreye alındığında kabul
Alan adı kapsamını, zinciri ve gerçek bitiş tarihini dışarıdan kontrol edin. Birden çok kurulum noktası varsa hepsini doğrulayın. Ardından kullanıcı akışlarını deneyin: form gönderimi, oturum açma ve varsa ödeme dönüşü. Sertifikanın yenilenmesi sırasında yapılandırma değiştiyse bu akışlar etkilenebilir. Ana sayfanın açılması tek kabul ölçütü olmamalıdır.
Teknik ekip hangi dosyayı değiştirdiğini ve hangi servisi yeniden yüklediğini kendi bakım kaydında tutabilir. İşletmeye verilen teslim ise kullanılan adresleri, kontrol sonucunu ve sorumluyu açıkça göstermelidir. SSL kurulum kontrol listesi yenileme sonrasında da kullanılabilir. Önceki belge dosyasının depoda bulunması, eski veya açığa çıkmış anahtarın kullanılmaya devam etmesi için gerekçe değildir.
Süre dolduysa nasıl hareket edilmeli?
Önce sorunun gerçekten süreden mi, isim uyuşmazlığından mı yoksa zincirden mi kaynaklandığını belirleyin. Ardından yetkili teknik ekip yeni belgeyi üretip doğru noktalara kursun. Müşteriye tarayıcı uyarısını geçmesini önermek kalıcı çözüm değildir. Geçici iletişim gerekiyorsa hassas veri istemeden çalışan destek kanalını kullanın. Doğrulamayı kapatıp hatayı görünmez yapmak yerine sebebi düzeltin.
Hizmet düzeldikten sonra olayı kısa biçimde inceleyin: alarm neden gelmedi, görev hangi adımda durdu, sorumlu ne zaman haberdar oldu? Suçlu aramak yerine bir sonraki kesintiyi önleyecek değişikliği belirleyin. Örneğin yedek sorumlu, dış kontrol veya DNS erişim güncellemesi gerekebilir. Bu değişiklik yapılmadan olayı kapatmak aynı sorunun tekrarlanmasına zemin hazırlar.
Bakım anlaşmasında açık bir sorumluluk cümlesi
“SSL dahil” ifadesi yerine hangi adreslerin izlendiği, hangi kurulum noktalarının güncellendiği ve alarmın kimde olduğu yazılmalıdır. İşletmenin sağlaması gereken DNS veya kuruluş bilgisi de belirtilsin. Böylece hata anında herkesin diğer tarafın ilgilendiğini düşündüğü bir boşluk oluşmaz. Birincil sorumlu izinliyken devreye girecek kişi veya destek kanalı da belli olsun.
Kontrol sıklığı kullanılan sertifika düzenine ve işin önemine göre belirlenir. Sabit bir takvim kopyalamak yerine otomasyonun hata bildirimini ve dış izlemenin yeterliliğini değerlendirin. Yapılan kontrolün kaydı kısa olabilir; tarih, adres ve sonuç yeterli başlangıçtır. Envanteri değişikliklerden sonra güncellemek, yeni eklenen bir servisin izleme dışında kalmasını önler.
Bakım devrinde bırakılacak not
Adres envanteri, kurulum noktaları, doğrulama yöntemi, alarm kanalı ve sorumlular tek yerde bulunmalıdır. SSL sertifikaları sayfamızdan seçenekleri inceleyebilir, web tasarım ve yayın desteğimiz hakkında bilgi alabilirsiniz. Mevcut yenileme düzeninizi ve takip etmek istediğiniz servisleri iletişim sayfamızdan paylaşın; eksik sorumlulukları birlikte netleştirelim.