Sertifikanın düzenlenmesi, sitenin güvenli bağlantıya hazır olduğu anlamına gelmez. Yanlış sunucuya kurulan belge, eksik ara sertifika veya eski HTTP kaynakları ziyaretçinin hâlâ hata görmesine yol açabilir. Bu kontrol listesi, kurulum öncesinden teslimata kadar hangi adımların hangi sonuçla doğrulanacağını açıklar.
Kurulumdan önce mevcut durumu kaydedin
Kök alan adı, www ve kullanılan alt alanları listeleyin. Her birinin hangi sunucuya, CDN’ye veya yönetilen platforma gittiğini belirtin. Ayrı bir posta ya da API servisi varsa aynı satırda web sitesiyle karıştırmayın. Alan adının tek olması, bütün bağlantıların tek noktada sonlandığını göstermez. Doğru kurulum yeri bu envanterden bulunur.
Çalışan yapılandırmanın güvenli bir yedeğini alın ve geri dönüş sorumlusunu belirleyin. İşlem sırasında hangi hizmetin etkileneceği belli olsun. Özellikle satış yapılan veya kullanıcı oturumu bulunan projelerde test için uygun zaman seçin. Birden fazla değişikliği aynı anda yapmak sorunun kaynağını bulmayı zorlaştırır; sertifika geçişini gereksiz tasarım ve adres değişiklikleriyle birleştirmeyin.
Alan adı kapsamını belgeyle eşleştirin
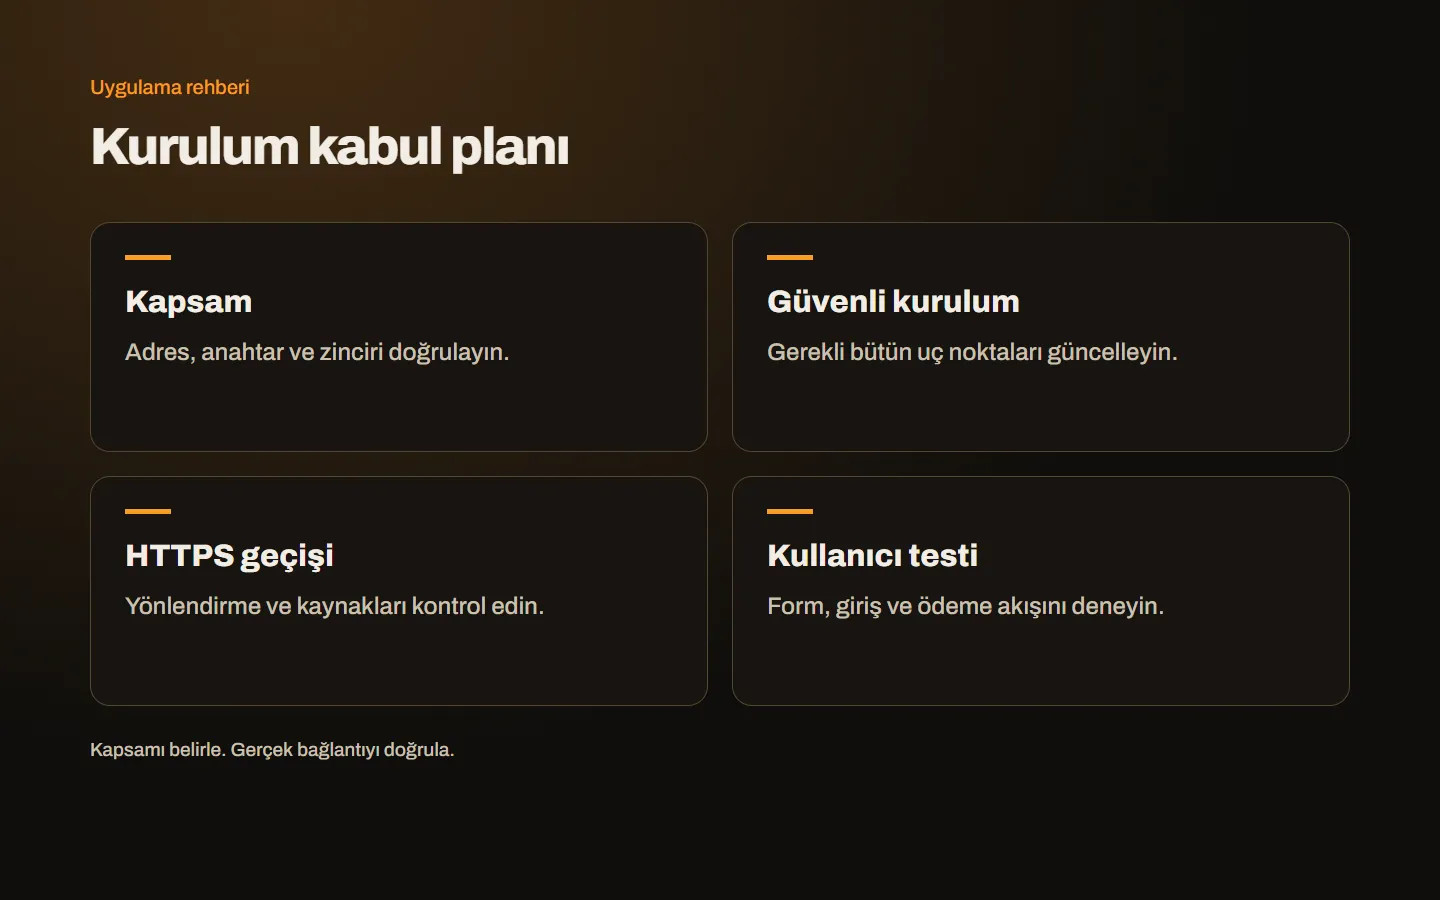
Kurulacak sertifikanın alternatif adlar listesinde kullanılan tam adresler bulunmalıdır. example.com ile www.example.com ayrı adlardır. *.example.com kalıbı varsa panel.example.com eşleşir, fakat api.eu.example.com eşleşmez. Kök alan da ayrıca eklenmelidir. Bu denetimi sipariş ekranından sonra gerçek düzenlenen sertifikada da yapın.
Bir ad yalnızca yönlendirme için kullanılıyor olsa bile ilk HTTPS bağlantısında geçerli belge sunabilmelidir. Bu nedenle “www zaten köke gidiyor” açıklaması kapsam kontrolünü gereksiz kılmaz. Yanlış kapsam varsa yönlendirmeyi değiştirmeden önce belgeyi düzeltin. Ayrıntılar için Wildcard kapsam rehberini ve sertifika seçim yazısını kullanabilirsiniz. Teslimde kontrol edilen adresleri açıkça listeleyin.
Özel anahtar ve sertifika eşleşmesini kontrol edin
Özel anahtar gizli kalır; sertifika ve CSR ile aynı dosya değildir. Kurulum yapan ekip, belgenin ilgili özel anahtarla eşleştiğini doğrulamalıdır. Yönetim paneli bu işlemi otomatik yürütüyorsa dosyaları elle dışarı çıkarmak gerekmeyebilir. Amaç anahtarın gereksiz kopyalarını oluşturmak değil, doğru sunucuda doğru belgenin kullanıldığından emin olmaktır.
Özel anahtarı web köküne, herkesin eriştiği paylaşım klasörüne veya sıradan destek mesajına koymayın. Kurulum için erişim gerekiyorsa yetkili ve güvenli yöntem kullanın. Ekip değiştiğinde kimin anahtara erişebildiğini gözden geçirin. Anahtarın açığa çıktığı düşünülüyorsa yalnızca dosyanın adını değiştirmek yeterli değildir; yeni anahtar, yeniden düzenleme ve gerektiğinde iptal süreci planlanmalıdır.
Sertifika zincirini doğru sunun
Tarayıcı yalnızca sitenin yaprak sertifikasını değil, güvenilen köke giden zinciri de değerlendirebilir. Sunucuda eksik veya yanlış ara sertifika bulunması, bazı cihazların bağlanıp bazılarının hata vermesine neden olabilir. Bir bilgisayarda çalışması zincirin herkes için doğru olduğu anlamına gelmez. Teknik ekip kurulum paketini sağlayıcının güncel talimatına göre hazırlamalıdır.
Eski bir siparişten kalan ara sertifikayı alışkanlıkla tekrar kullanmayın. Belgeyi düzenleyen otoritenin sunduğu zincir ve sunucunun beklediği dosya biçimi dikkate alınmalıdır. Kurulumdan sonra dışarıdan TLS kontrolü yaparak ad eşleşmesini, geçerlilik aralığını ve zinciri birlikte inceleyin. Eksik zinciri ziyaretçiden belge yüklemesini isteyerek çözmeye çalışmayın; halka açık site sunucusu doğru yapılandırılmalıdır.
CDN ve birden fazla uç noktayı inceleyin
Trafik bir CDN’den geçiyorsa tarayıcının gördüğü belgeyle asıl sunucunun sunduğu belge farklı olabilir. İkisini ayrı kontrol edin. Yük dengeleyici arkasında birden fazla sunucu varsa yeni sertifikanın bütün gerekli noktalara ulaştığını doğrulayın. Tek sunucuda başarılı test yapmak, tüm isteklerin aynı belgeyi aldığı anlamına gelmez.
Cloudflare kullanan yapılarda Full strict belgesi asıl sunucu doğrulamasını açıklar. Diğer sağlayıcılarda ilgili resmi kuruluma bakın. Hata çıktığında doğrulamayı kapatmak yerine doğru ad, geçerli tarih ve uygun zincir koşullarını düzeltin. Dış katmanın çalışması, iç bağlantının ihmal edilmesi için gerekçe değildir. Taşıma sırasında eski sunucuya kalan trafik olasılığını da değerlendirin.
HTTPS yönlendirmesini devreye alın
Önce HTTPS sürümünün çalıştığını doğrulayın, sonra HTTP girişlerini ilgili güvenli adrese yönlendirin. Yol ve gerekli sorgu parametreleri korunmalıdır. Ürün sayfasının eski bağlantısı ana sayfaya düşmemelidir. Kök alan, www ve uygulamanın kendi yönlendirmeleri birbiriyle çelişirse döngü oluşabilir. Kuralları hangi katmanın yönettiğini kayıt altına alın.
Tarayıcıda hem doğrudan HTTPS hem HTTP adreslerini deneyin. Mobilde ve temiz oturumda kontrol yapın; önbellek bazen eski davranışı gizleyebilir. Sunucu yanıt kodlarını ve yönlendirme zincirini teknik ekiple inceleyin. HSTS gibi daha kalıcı politika adımlarını ise temel geçiş sorunsuz tamamlandıktan sonra değerlendirin. Bütün alt alanlar hazır olmadan geniş kapsamlı politika açmak erişim sorunları yaratabilir.
Sayfa kaynaklarını ve karma içeriği tarayın
Görseller, stil dosyaları, JavaScript, yazı tipleri, iframe ve API çağrıları HTTPS kullanmalıdır. Ana belge güvenli olsa bile HTTP kaynakları engellenebilir. Tarayıcının geliştirici araçlarındaki Console ve Network bölümleri hangi isteğin sorun çıkardığını gösterir. Eski yazılar, kampanya sayfaları ve içerik editöründeki dosya adresleri özellikle kontrol edilmelidir.
HTTP metnini topluca HTTPS yapmak her durumda yeterli değildir; hedef gerçekten güvenli hizmet sunmalıdır. Bir kaynak artık desteklenmiyorsa güvenli alternatif veya kaldırma gerekebilir. Düzeltmeden sonra önbelleği yenileyin ve aynı akışı tekrar deneyin. Karma içerik rehberi teşhis ve kalıcı düzeltme adımlarını ayrıntılandırır. Sorunu tarayıcı korumasını kapatarak gizlemek kullanıcılar için çözüm oluşturmaz.
Gerçek kullanıcı akışlarıyla kabul yapın
Sadece ana sayfa ekran görüntüsü teslim almak yeterli değildir. İletişim formu gönderin, hesap açın, giriş ve çıkış yapın. Mağaza varsa test ortamında ödeme başarısı, başarısızlığı ve geri dönüş adımlarını deneyin. Uygulamanın üçüncü taraf servislere yaptığı çağrılar da yeni bağlantı düzeninde çalışmalıdır. Bir görselin yüklenmesi, form verisinin doğru yere ulaştığını kanıtlamaz.
Kabul kaydı kısa olabilir: kontrol tarihi, kullanılan adres, yapılan işlem, beklenen sonuç ve gözlenen sonuç. Parola, kart bilgisi veya gerçek müşteri verisi eklemeyin. Hata görülürse tarayıcı metnini ve ilgili isteği kaydedin. “SSL çalışmıyor” yerine “panel adresinde isim uyuşmazlığı var” demek düzeltmeyi hızlandırır. Testin somut olması, sonraki yenilemede aynı kapsamın tekrar kullanılmasını da sağlar.
Kabulü örnek bir kayıtla somutlaştırın
Kontrol kaydında “ana sayfa açılıyor” yerine “HTTP ürün bağlantısı doğru HTTPS ürüne gidiyor; www girişi geçerli sertifikayla kanonik adrese ulaşıyor; iletişim formu alıcıya teslim oluyor” gibi sonuçlar yazın. Böylece sonraki bakımda neyin tekrar deneneceği anlaşılır. Kontrolün tarihi ve ortamı bulunsun; test hesabının parolasını kayda eklemeyin. Hassas verileri koruyarak yeterli teknik kanıt tutmak mümkündür.
Bir hata kapatıldığında ilk başarısız senaryoyu tekrar çalıştırın. Örneğin yalnızca mobil ödeme dönüşünde hata varsa masaüstü ana sayfayı açmak düzeltmeyi doğrulamaz. Sorun sertifikadan kaynaklanmıyorsa da bulguyu ayrı kaydedin. Uygulama hatasını sertifika işi içinde belirsiz bırakmak, kullanıcı açısından tamamlanmamış bir teslim yaratır. İş kapsamı değişirse sorumlular bu farkı açıkça bilmelidir.
Ne zaman geri dönüş uygulanmalı?
Değişiklik kritik işlemi bozarsa önceden hazırlanmış geri dönüş planını teknik ekip uygular. Güvensiz bağlantıya dönmek veya tarayıcı korumasını kapatmak genel bir çözüm değildir. Çalışan güvenli yapılandırmaya dönülür, sorunun nedeni test ortamında incelenir ve kontrollü biçimde yeniden geçilir.
SEO kayıtlarını ve bakım sorumlusunu tamamlayın
İç bağlantılar, canonical adresleri ve sitemap güvenli sürümle tutarlı olsun. Geçiş sonrası tarama ve yönlendirme hatalarını izleyin. HTTPS ve SEO rehberi bu kısmı detaylandırır. Ardından sertifikanın bitişini, otomatik yenileme yöntemini ve alarmın kime gideceğini teslim dosyasına ekleyin. Kurulum kabulü, bakım sorumluluğu belirsizken tamamlanmış sayılmamalıdır.
SSL seçeneklerini ve web tasarım hizmetimizi inceleyebilirsiniz. Elinizdeki kurulum kaydını veya hata aldığınız adresleri iletişim sayfamızdan paylaşın; sertifikayı ve gerçek kullanıcı akışını birlikte kontrol edelim.