Müşteri mağazanızda hesap açarken, adresini yazarken ve ödeme adımına ilerlerken farklı sistemler devreye girer. Bu yolculuğun yalnızca son sayfasını HTTPS yapmak yeterli değildir. SSL sertifikası, güvenli bağlantının temel parçasıdır; ancak mağazanın güvenliğini ve alışveriş deneyimini birlikte değerlendiren bir plan içinde kullanılmalıdır.
Neden bütün mağaza HTTPS kullanmalı?
Ürün sayfası kişisel bilgi istemiyor gibi görünse de ziyaretçi bu sayfadan oturum açabilir, sepetine ürün ekleyebilir veya hesap ekranına geçebilir. Sayfaların bir kısmı HTTP kullanıyorsa bağlantı tutarlılığı bozulur. Ziyaretçinin aldığı içeriğin aktarım sırasında değiştirilmemesi ve form trafiğinin korunması için bütün site güvenli bağlantı üzerinden sunulmalıdır.
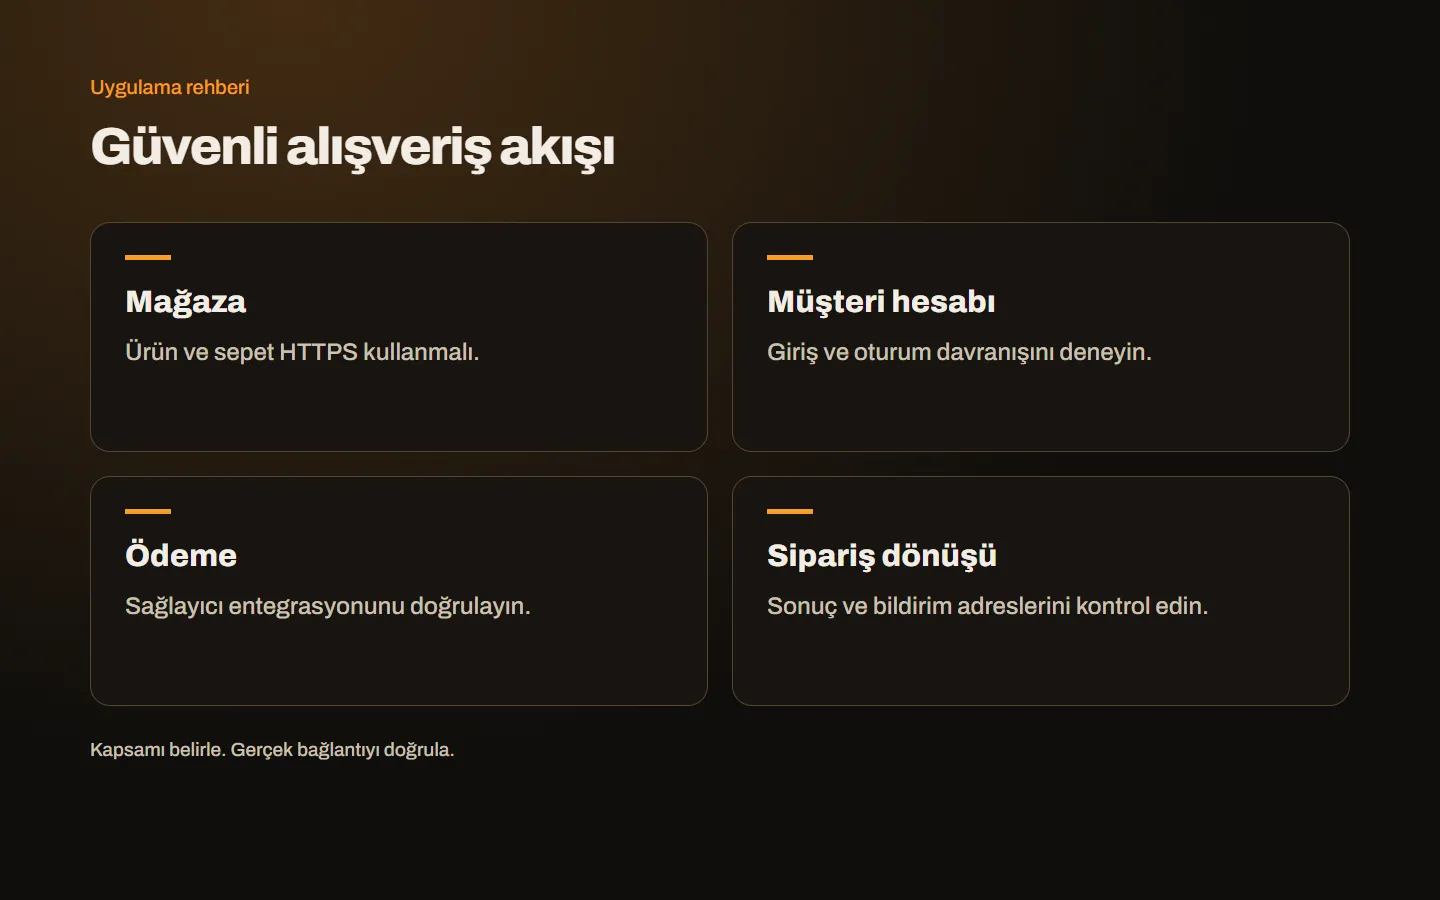
Mağazanın ana sayfası, kategori, ürün, sepet, üyelik ve ödeme dönüş sayfalarını aynı değerlendirmeye alın. Eski kampanya adresleri de kapsamda olsun. Reklamdan gelen kişi önce korunmayan bir adrese düşüyorsa, sadece ödeme sağlayıcısının HTTPS kullanması bütün yolculuğu güvenli hale getirmez. Başlangıç adresinden sipariş sonucuna kadar bağlantının ve yönlendirmelerin tutarlı olması gerekir.
Sertifika hangi veriye katkı sağlar?
TLS ile kurulan HTTPS bağlantısı, tarayıcı ile bağlantıyı sonlandıran sunucu arasındaki aktarımı korur. Hesap bilgileri, teslimat adresi ve sayfa yanıtları bu kanal üzerinden taşınabilir. Ancak sunucudaki veritabanının erişim yetkileri veya yedeklerin saklanması ayrı konulardır. Şifreli aktarım, verinin daha sonra doğru işlendiğinin kanıtı değildir.
Benzer biçimde, siteye kötü amaçlı kod yerleştirilmişse HTTPS o kodu da güvenli bağlantıyla taşıyabilir. Yönetici hesaplarının korunması ve eklenti güncellemeleri bu yüzden önemini korur. Müşteriye “SSL var, tüm bilgiler tamamen güvende” gibi sınırsız bir ifade kullanmayın. Güvenlik önlemlerini gerçek işlevleriyle anlatın; hem teknik ekip hem mağaza sahibi hangi riskin hangi kontrolle yönetildiğini bilsin.
DV, OV veya Wildcard nasıl seçilir?
Mağaza açılması teknik olarak otomatik OV zorunluluğu doğurmaz. DV alan adı kontrolünü, OV kuruluş kimliğini de doğrular. Wildcard ise aynı ana alanın hemen altındaki adları kapsama biçimidir. Seçim, doğrulama gereksinimi ve çalışan adres envanteriyle yapılmalıdır. Ödeme sağlayıcısı veya iş ortağı özel şart koyuyorsa ilgili güncel gereksinim ayrıca okunmalıdır.
Tek alanlı mağazada kök alan ve www kapsamını doğrulayın. Müşteri portalı, API veya yönetim adresi farklıysa onları da listeye ekleyin. SSL seçme rehberi karar sırasını açıklar. Kuruluş kimliğinin belgede yer alması gerekiyorsa OV seçeneklerini, alt alan yönetimi gerekiyorsa Wildcard seçeneklerini değerlendirebilirsiniz. Daha pahalı ürünün tek başına daha güvenli uygulama yaratmadığını unutmayın.
Ödeme akışını bir şema halinde çıkarın
Müşteri kart bilgilerini mağazanızda mı, sağlayıcının yönlendirdiği sayfada mı, yoksa gömülü formda mı giriyor? Başarılı veya başarısız işlemden sonra hangi adrese dönüyor? Sunucular arası bildirim nereye geliyor? Bu sorular, sertifikayı ve entegrasyonu doğru yerde kontrol etmenizi sağlar. Yalnızca görünen ödeme düğmesine bakmak yeterli değildir.
Örneğin ödeme sağlayıcısının ekranı düzgün açılırken mağazaya dönüşte sertifika hatası çıkabilir. Müşteri ödeme yapıldığı halde sipariş sonucunu göremeyebilir. Başka durumda bildirim adresi eski sunucuya gidiyordur ve sipariş beklemede kalır. Bunlar yalnızca belge satın alınarak çözülemez. Adres, yönlendirme, sunucu kaydı ve sipariş durumunun birlikte incelenmesi gerekir. Her adımın teknik sahibi belli olsun.
HTTPS, ödeme güvenliği denetiminin tamamı değildir
Kart bilgilerinin nerede işlendiği, üçüncü taraf kodların yetkileri ve ödeme sayfasındaki değişikliklerin denetimi ayrı değerlendirilir. Sertifika satın almak, mağazanın bütün ödeme güvenliği gereksinimlerini yerine getirdiğini göstermez. Kullandığınız entegrasyon biçimine göre sağlayıcınızla kapsamı netleştirin; kendi sitenize kart bilgisi kaydetme gibi değişiklikleri gelişigüzel yapmayın.
PCI SSC’nin ödeme sayfası betikleri açıklaması ödeme sürecinde çalışan kodun ayrıca ele alındığını gösterir. Buradan her mağazaya tek tip kontrol listesi çıkarmak yerine kendi sağlayıcınızın entegrasyon belgelerine bakın. Analitik, sohbet ve etiket yönetimi kodlarını ödeme ekranına eklerken gerekli olup olmadıklarını ve neye eriştiklerini de değerlendirin.
Karma içerik hangi satış sorunlarını yaratabilir?
HTTPS sayfası HTTP üzerinden bir betik veya stil dosyası çağırırsa tarayıcı kaynağı engelleyebilir. Sonuç yalnızca küçük bir uyarı değildir; sepet hesabı, adres seçimi veya ödeme formu çalışmayabilir. Eski ürün görselleri, kampanya bileşenleri ve gömülü servisler bu hatayı üretebilir. Ana sayfa düzgünken belirli üründe sorun yaşanması mümkündür.
Tarayıcının Console ve Network kayıtlarını ilgili işlem sırasında inceleyin. Hatanın hangi kaynaktan geldiğini bulun; hedefin gerçekten HTTPS sunduğunu doğrulayarak düzeltin. Tarayıcı güvenliğini kapatmak veya mağazayı HTTP’ye döndürmek çözüm değildir. Karma içerik rehberi kalıcı düzeltme sırasını açıklar. Düzeltme sonrası sadece sayfayı yenilemekle kalmayın; ürün seçiminden sipariş sonucuna kadar aynı akışı tekrar deneyin.
Giriş ve oturum yönetimi ayrıca kontrol edilmeli
Hesap oturumu için kullanılan çerezlerin güvenli iletim ve uygun erişim özellikleri teknik ekip tarafından değerlendirilmelidir. Alan adı veya protokol değiştiğinde oturumun kaybolması, müşterinin sepette tekrar giriş yapması ya da bazı alt alanlarda farklı davranış görülmesi mümkündür. Sertifika kapsamı doğru olsa bile uygulama ayarları ayrıca düzeltilmelidir.
Giriş, çıkış ve parola sıfırlama bağlantılarını test edin. E-postayla gönderilen bağlantılar güncel HTTPS adresine gitmelidir. Birden çok alan arasında müşteri taşınıyorsa beklenen oturum davranışını baştan tanımlayın. Güvenliği kolaylık için gevşetmek yerine, uygulamanın hangi alanı kullandığını ve hangi çerezin nerede gerekli olduğunu inceleyin. Yönetici hesabına erişimi müşteri hesabından ayrı ve sınırlı tutun.
Yayın öncesi hangi testler yapılmalı?
Ödeme sağlayıcısının test ortamında başarılı, reddedilen ve yarıda bırakılan işlemleri deneyin. Mobil tarayıcıda sayfaya dönüş, sepetin korunması ve sipariş durumunun güncellenmesi kontrol edilsin. Gerçek müşteri kartını test verisi olarak kullanmayın; sağlayıcının tanımladığı yöntemi izleyin. Sertifika uyarısının görülmemesi, siparişin muhasebe tarafına doğru aktarıldığını kanıtlamaz.
Test kaydında kullanılan adres, akış, sonuç ve sorumlu bulunsun. Örneğin “ödeme başarılı, dönüş sayfası açıldı, sipariş yalnızca bir kez kaydedildi” gibi somut sonuç yazın. Sunucular arası bildirim gecikirse müşteri tekrar denediğinde ne olduğu da anlaşılmalıdır. Bu testler sertifika yenilemesi veya alan adı değişikliği sonrasında tekrar kullanılabilecek bir kabul planına dönüşür.
Kampanya döneminden önce yenilemeyi doğrulayın
Yoğun satış dönemine girmeden sertifikaların bitişini ve yenileme sistemini inceleyin. Mağaza, API ve bildirim adresleri farklı noktalarda çalışıyorsa her birini izleyin. CDN’deki belge yenilenirken asıl sunucudaki belge eski kalabilir. Satın alma bildirimiyle dışarıdan görülen gerçek sertifika farklı aşamaları gösterir; ikisini karıştırmayın.
SSL yenileme takibi rehberi sorumluluk ve alarm düzeni için kullanılabilir. Yönetici değiştiğinde bildirim adresini, DNS erişimini ve sağlayıcı hesaplarını da güncelleyin. Acil durumda müşteriden uyarıyı geçmesini istemek yerine teknik sorumluya ulaşılacak açık bir kanal bulunsun. Bakım sözleşmesinde bu işlerin kimin tarafından yapıldığı yazılı olmalıdır.
Müşteri desteği için kısa hata sınıfları
Destek ekibi ödeme hatasıyla bağlantı uyarısını ayırabilmelidir. Tarayıcı sertifika uyarısı, bankanın işlemi reddetmesi ve siparişin beklemede kalması farklı olaylardır. Müşteriden yalnızca gerekli bilgiyi isteyin: kullanılan sayfa, zaman ve görünen hata mesajı. Kart numarası, güvenlik kodu veya hesap parolasını mesajla göndermesini istemeyin. Teknik ekip uygun kayıtlarla işlemi araştırmalıdır.
Müşteri ödeme yaptığını düşünüyorsa yeni işlem önermeden önce sağlayıcı ve sipariş kayıtlarını kontrol edin. HTTPS’nin çalışması tahsilatın tamamlandığını kanıtlamaz; banka ekranından dönülmesi de siparişin doğru işlendiğini tek başına göstermez. Mağaza sahibinin bu farkı bilmesi, tekrar ödeme ve yanlış yönlendirme riskini azaltır. Destek yönergesini gerçek entegrasyonun davranışına göre hazırlayın.
Güven veren alışveriş deneyimini tamamlayın
Teknik bağlantının yanında açık ürün bilgisi, görünür teslimat koşulları ve çalışan destek kanalı da gereklidir. SSL rozeti bu bilgilerin yerini tutmaz. Müşteri ürün seçimini ve sipariş sonucunu rahatça anlayabilmelidir. Satın alma akışını geliştirmek için ürün sayfası kontrol listemize de bakabilirsiniz.
Kariha’nın e-ticaret hizmeti, tasarım, yazılım ve yayın sürecini birlikte ele alır. Mağazanızdaki adresleri ve ödeme entegrasyonunu iletişim formundan paylaşın; bağlantı güvenliğiyle gerçek sipariş akışını aynı plan içinde değerlendirelim.