Site HTTPS ile açıldığı halde bazı görseller görünmüyor, form çalışmıyor veya tarayıcı kayıtlarında güvenlik uyarısı çıkıyor olabilir. Bunun nedenlerinden biri karma içeriktir: güvenli sayfa, gerekli bir kaynağı hâlâ HTTP üzerinden istemektedir. Sertifikayı yeniden satın almadan önce hangi isteğin sorun çıkardığını bulmak gerekir.
Karma içerik ile sertifika hatası aynı mı?
Hayır. Sertifika hatası bağlantının kimlik veya geçerlilik kontrolünde ortaya çıkabilir. Karma içerik ise ana sayfa güvenli bağlamda açıldıktan sonra, içindeki kaynağın güvensiz bağlantı istemesidir. Örneğin https://example.com sayfasında http://example.com/banner.jpg adresli görsel bulunması bu duruma örnektir. Ana belgenin sertifikası doğru olsa bile kaynak çağrısı sorunlu olabilir.
Bu ayrım destek sürecini belirler. Tarayıcı siteyi açmadan isim uyuşmazlığı gösteriyorsa önce sertifika kapsamına bakılır. Sayfa açılıp belirli bileşenler eksik kalıyorsa Console ve Network kayıtları incelenir. Süresi dolmuş belgeyi kaynak bağlantısı değiştirerek, HTTP betiğini ise yalnızca sertifika yenileyerek çözemezsiniz. Hata metnini ve ilgili adresi kaydetmek doğru başlangıçtır.
Tarayıcı neden kaynakları engeller?
Güvenli sayfa içindeki HTTP isteği, aktarılan kaynağın okunması veya değiştirilmesi riskini doğurur. Özellikle JavaScript gibi sayfanın davranışını değiştiren kaynaklar önemlidir. Tarayıcılar kaynak türüne göre isteği HTTPS’ye yükseltmeye çalışabilir veya engelleyebilir. Bu nedenle her karma içerik hatası aynı görsel uyarıyı vermeyebilir; tarayıcı ve kaynak türü etkili olabilir.
MDN’nin karma içerik açıklaması bu temel ayrımı anlatır. Site sahibinin pratik hedefi, tarayıcıya hangi güvensiz kaynağın tolere edileceğini seçtirmek değildir. Gereken kaynaklar gerçekten HTTPS üzerinden sunulmalı ve sayfa açıkça güvenli adresleri kullanmalıdır. Tarayıcının otomatik yükseltmesi eski kodu gizleyebileceği için görünürde çalışan sayfaları da kontrol edin.
Hata hangi yerlerden çıkabilir?
Kaynak adresi yalnızca HTML şablonunda bulunmaz. İçerik editörüne eklenen görsel, CSS içindeki arka plan, yazı tipi dosyası, iframe, video oynatıcı veya JavaScript’in sonradan başlattığı API çağrısı HTTP kullanabilir. Etiket yönetimi veya üçüncü taraf eklenti de isteği ekleyebilir. Bu yüzden sadece sayfanın ilk kaynak kodunda arama yapmak her hatayı bulmayabilir.
Eski site taşımalarında içerik veritabanındaki tam adresler sık gözden kaçar. Ana tema güncellenir fakat yıllar önce yazılmış blog görseli eski protokolde kalır. Başka örnekte sohbet bileşeni yeni adres kullanırken kendi içinden eski bir betiği çağırır. Sorunun hangi sayfalarda tekrarlandığını listelemek, ortak şablonla tek içerik kaydı arasındaki farkı görmenizi sağlar.
Console ve Network ile teşhis
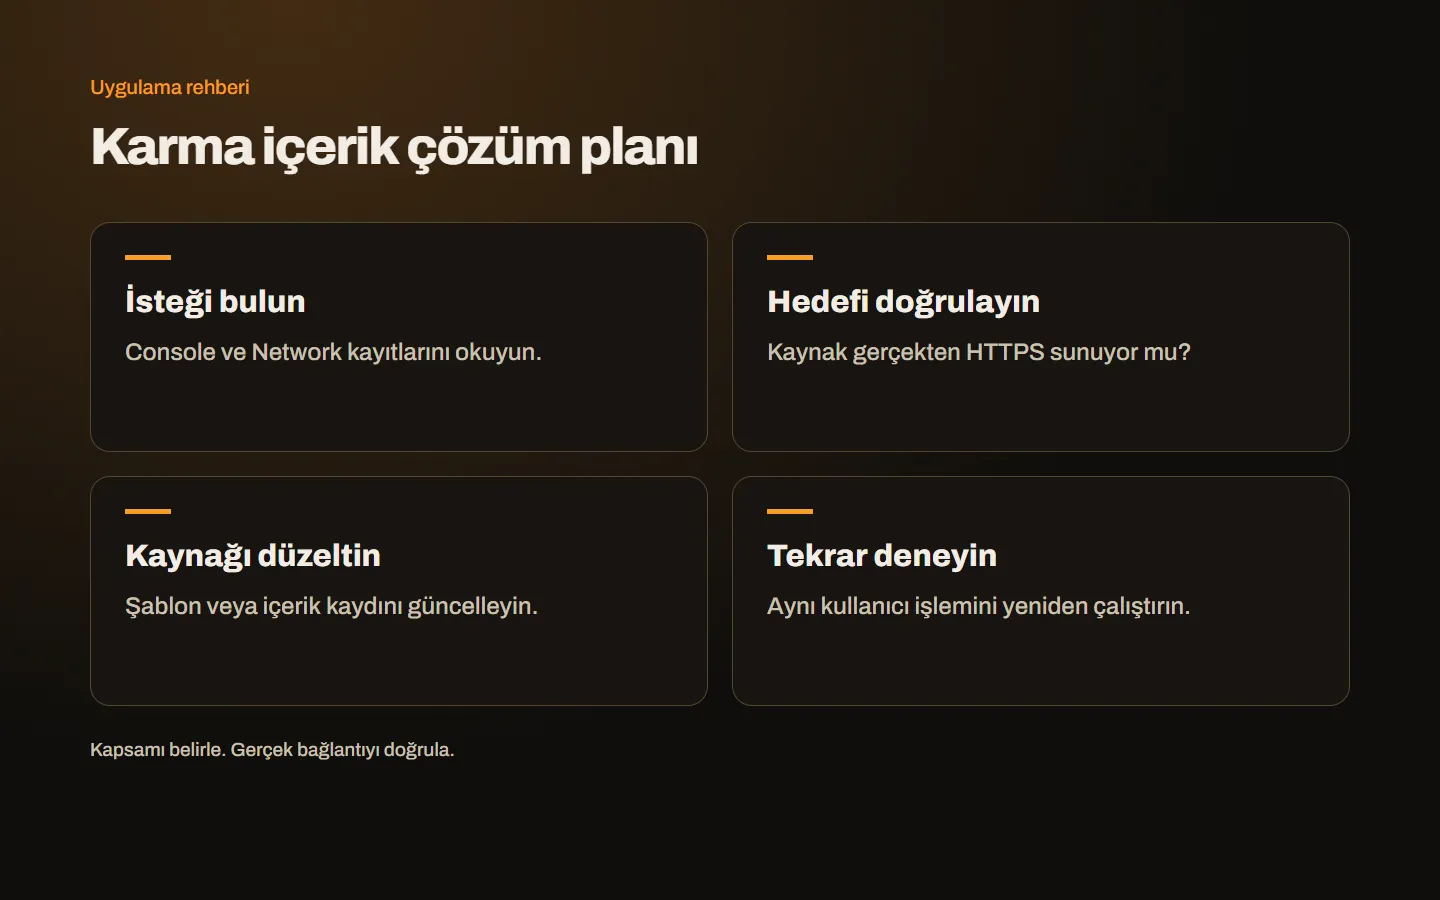
Tarayıcının geliştirici araçlarını açın, Console bölümündeki karma içerik uyarısını inceleyin. Ardından Network kaydını açık tutarak sayfayı yenileyin ve sorunlu işlemi tekrarlayın. Uyarıda belirtilen kaynak adresini, kaynak türünü ve isteği başlatan bileşeni kaydedin. Ekran görüntüsünde hesap veya kişisel bilgi varsa paylaşmadan önce gizleyin.
Sayfa ilk açılışta temiz görünse bile menü, galeri, form veya ödeme adımı tetiklenince yeni istek oluşabilir. Bu nedenle yalnızca yükleme anını değil kullanıcı etkileşimini de izleyin. Örneğin adres seçildikten sonra çağrılan kargo servisi HTTP kullanıyorsa hata ancak o adımda görünür. Teknik ekipten teşhis kaydında hangi davranışın hatayı ürettiğini belirtmesini isteyin; böylece düzeltme sonrası aynı senaryo tekrar denenebilir.
HTTPS karşılığını gerçekten deneyin
Bir HTTP adresini metin olarak HTTPS yapmak ancak hedef o protokolü doğru destekliyorsa işe yarar. Alan adı kapsamı, sertifika zinciri ve dosyanın varlığı kontrol edilmelidir. HTTPS sürümünde başka bir hata varsa kaynak yine yüklenmez. Özellikle eski üçüncü taraf servislerde yalnızca harf eklemek kalıcı çözüm değildir; desteklenen yeni uç nokta gerekebilir.
Kendi alanınızdaki kaynaklar için uygun göreli yollar kullanmak protokol tutarlılığını kolaylaştırabilir. Başka alan adındaki bir kaynak içinse açık HTTPS adresi ve hizmetin koşulları kontrol edilir. Dosyayı kendi sunucunuza almak düşünülüyorsa kullanım hakkı ve güncelleme sorumluluğu ayrıca değerlendirilmelidir. Güvensiz dış kaynağın yerine güvenilir alternatif seçmek veya gereksiz bileşeni kaldırmak bazı durumlarda daha uygun olabilir.
Düzeltmeyi kaynağı üreten yerde yapın
Sorun bir şablondan çıkıyorsa şablonu, içerik kaydından çıkıyorsa ilgili içeriği düzeltin. Tarayıcının aldığı son HTML üzerinde geçici değişiklik yapmak bir sonraki yayında kaybolur. Benzer şekilde yalnızca önbellekte görünen kopyayı düzeltmek asıl kaynağı değiştirmez. Kalıcı çözüm için isteği oluşturan ayarı veya veriyi bulun.
Veritabanında toplu değiştirme yapılacaksa önce yedek alın ve içerik biçimini anlayın. Bazı sistemlerde veriler özel biçimde saklanır; gelişigüzel metin değiştirme kayıtları bozabilir. Önce sınırlı örnek üzerinde deneyin, sonra ilgili sayfaları doğrulayın. Teknik ekip dışındaki site sahibi için en yararlı teslim, hangi kayıtların değiştiği ve nasıl kontrol edildiğidir. Parola içeren dışa aktarımları destek mesajına eklemeyin.
API ve WebSocket bağlantılarını unutmayın
Karma içerik yalnızca görsel sorunu değildir. JavaScript’in HTTP API çağrısı tarayıcı tarafından engellenebilir. Güvenli sayfadaki WebSocket bağlantısı için de uygun güvenli bağlantı düzeni gerekebilir. Uygulamanın ortam değişkenleri, yapılandırma dosyaları ve üçüncü taraf adresleri kontrol edilmelidir. Geliştirme ortamında çalışan bir çağrının üretimde aynı şekilde çalışacağını varsaymayın.
HTTPS’ye geçtikten sonra CORS veya yetkilendirme hatası görülürse bunu da ayrı teşhis edin. Protokol değişmesi, sunucunun izin verdiği origin değerlerini etkileyebilir; fakat CORS hatasıyla karma içerik aynı şey değildir. Sorunları sırayla çözün. Test sırasında bütün güvenlik kontrollerini kapatmak hangi katmanın yanlış olduğunu gizler. Doğru hedef, geçerli bağlantı ve uygun uygulama izinleri birlikte sağlanmalıdır.
Otomatik yeniden yazma yeterli mi?
Bazı platformlar HTTP kaynak adreslerini güvenli karşılığına çevirebilir. Bu özellik geçiş sırasında yardımcı olabilir, fakat bozuk hedefi veya desteklenmeyen servisi düzeltmez. Hangi çağrıların hâlâ sorun çıkardığını izlemek gerekir. Cloudflare’ın karma içerik rehberi de kaynakların incelenmesini ve kalan hataların giderilmesini ele alır.
CSP içindeki upgrade-insecure-requests gibi politikalar ayrıca planlanabilir. Ancak bunları asıl kaynağın doğrulanması yerine kullanmayın. Desteklenmeyen HTTPS hedefi yine başarısız olur. Politika değişikliği başka kaynakları da etkileyebileceği için önce test ortamında uygulayın. Geri dönüş yöntemi ve kontrol edilecek sayfalar belli olsun. Güvenlik başlığı eklemek, içerik envanterini ve gerçek kullanıcı testini ortadan kaldırmaz.
Düzeltme sonrası kabul nasıl yapılmalı?
İlk hatayı üreten sayfa ve işlemi tekrar deneyin. Ardından aynı şablonu kullanan başka sayfalara bakın. Tarayıcı önbelleği, uygulama önbelleği ve CDN eski adresleri tutabilir; gerekli katmanı yenileyin. Temiz oturumda ve mobil tarayıcıda da kontrol yapın. Bir sayfanın yenilenmesiyle hata kaybolduysa bunun kalıcı veri düzeltmesinden kaynaklandığını doğrulayın.
Formun gönderilmesi, API yanıtı ve ödeme dönüşü gibi sonuçları da kaydedin. Console’un temiz olması tek başına bütün iş akışının tamamlandığını göstermez. Eksik görsel düzelirken yanlış boyut veya başka içerik sorunu oluşmuş olabilir. SSL kurulum kontrol listesi ve HTTPS geçiş rehberi ile denetimi tamamlayabilirsiniz.
Bir hata kaydını nasıl yazabilirsiniz?
Örneğin “ürün detayında beden seçildikten sonra stok isteği HTTP adresine gidiyor ve tarayıcı tarafından engelleniyor” açıklaması, yalnızca “sayfa bozuk” demekten daha kullanışlıdır. İsteği başlatan dosya veya bileşen bulunabiliyorsa ekleyin. Düzeltme kaydına yeni HTTPS hedefini ve kontrol edilen işlemi yazın. Teknik ayrıntıları müşteriye açık sayfada göstermek gerekmez; ekip içindeki bakım kaydında saklayabilirsiniz.
Bir kaynağı kaldırarak hata kaybolduysa o bileşenin sağladığı işlevin de kaybolup kaybolmadığını kontrol edin. Gereksiz bir sayaç kaldırılabilir, fakat sipariş hesabını yapan betiği silmek çözüm değildir. Hedef yalnızca Console’u temizlemek değil, güvenli ve çalışan bir kullanıcı akışı sağlamaktır. Bu nedenle kabul kontrolünde teknik uyarı ve gerçek işlem sonucu birlikte yer almalıdır.
Tekrarını önleyen küçük bir yayın düzeni
İçerik ekleyen ekibe güvenli kaynak adresi kullanmayı anlatın. Yeni eklenti veya dış servis eklendiğinde yayın öncesi kontrol listesine kaynak testini ekleyin. Alan adı taşınırken eski tam adresleri tarayın. Kariha’nın web tasarım hizmetinde yayın kontrollerini uygulama akışıyla birlikte ele alıyoruz. Hata veren adresi ve ilgili tarayıcı mesajını iletişim sayfamızdan paylaşabilirsiniz.