Bir web sitesinin açılması, ziyaretçiyle sunucu arasındaki iletişimin korunduğu anlamına gelmez. İletişim formuna yazılan mesaj, oturum bilgisi ve müşterinin hesap ekranında gördüğü veriler aktarılırken güvenli bir bağlantıya ihtiyaç vardır. SSL sertifikası bu bağlantının kurulmasında kullanılan kimlik belgesidir; doğru anlaşılması, gereksiz ürün almadan doğru güvenlik düzenini kurmayı sağlar.
SSL, TLS ve HTTPS aynı şey mi?
Günlük kullanımda SSL denilen sertifikalar, modern sitelerde TLS protokolüyle kullanılır. SSL eski protokol ailesinin adıdır; piyasada ürün adı olarak yaşamaya devam eder. HTTPS ise HTTP iletişiminin TLS ile korunmuş biçimidir. Bu yüzden sertifika satın alırken yalnızca ürünün adına değil, sunucunun güncel TLS yapılandırmasına da bakılmalıdır.
Sertifika, tek başına bütün trafiği şifreleyen bir dosya değildir. Tarayıcı ile sunucunun güvenli bağlantı kurmasını sağlayan doğrulama sürecinin parçasıdır. Şifreleme algoritmaları, anahtarlar ve bağlantı ayarları birlikte çalışır. Teknik terimleri bilmeyen bir site sahibi için pratik karşılığı şudur: doğru sertifika, doğru sunucu ayarı ve çalışan yenileme süreci birlikte teslim edilmelidir.
Tarayıcı bağlanırken neyi kontrol eder?
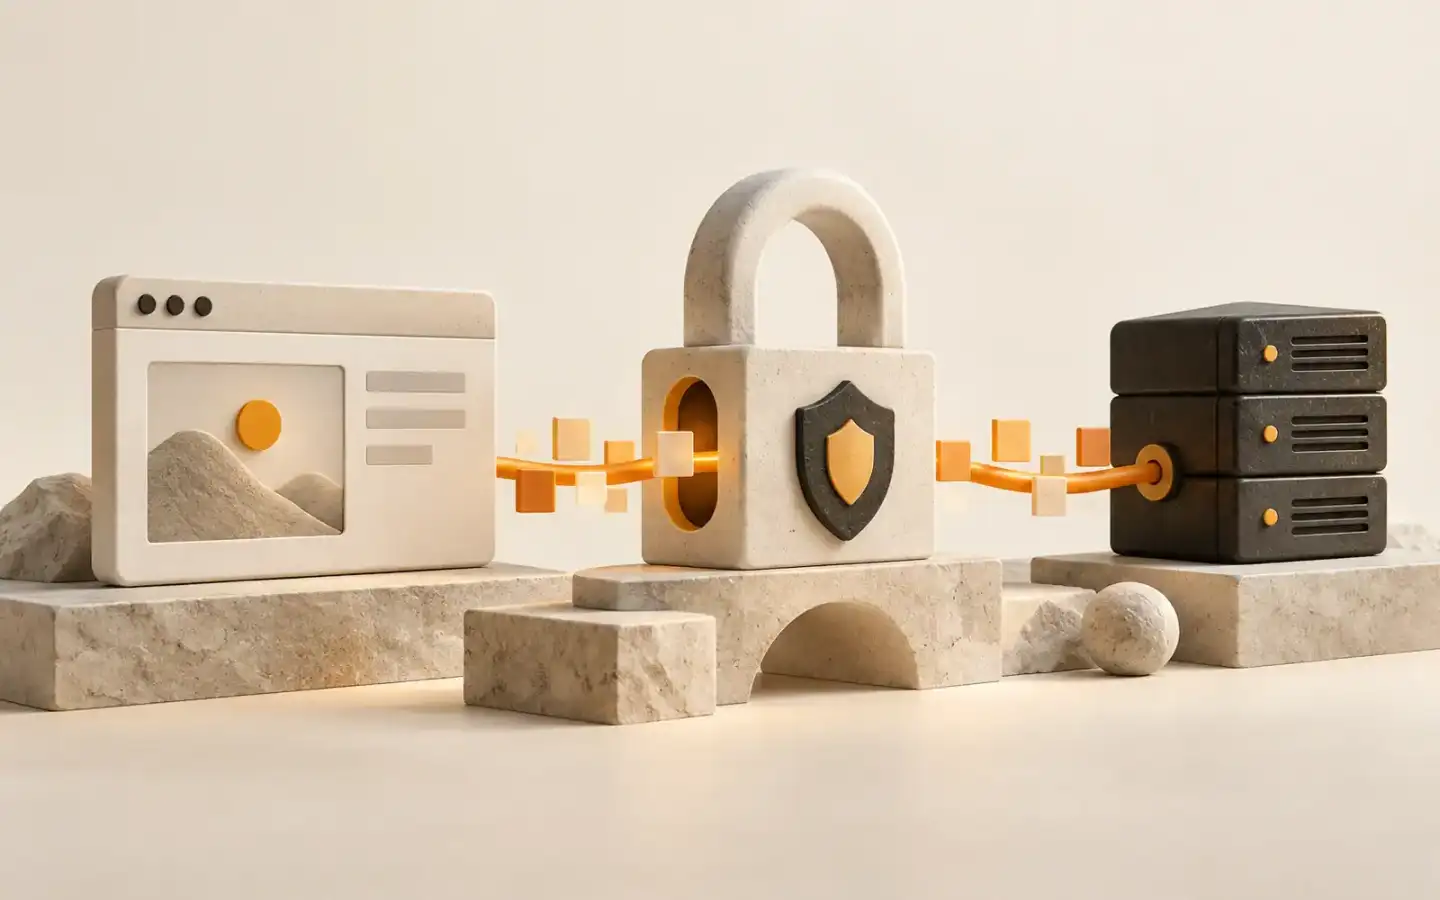
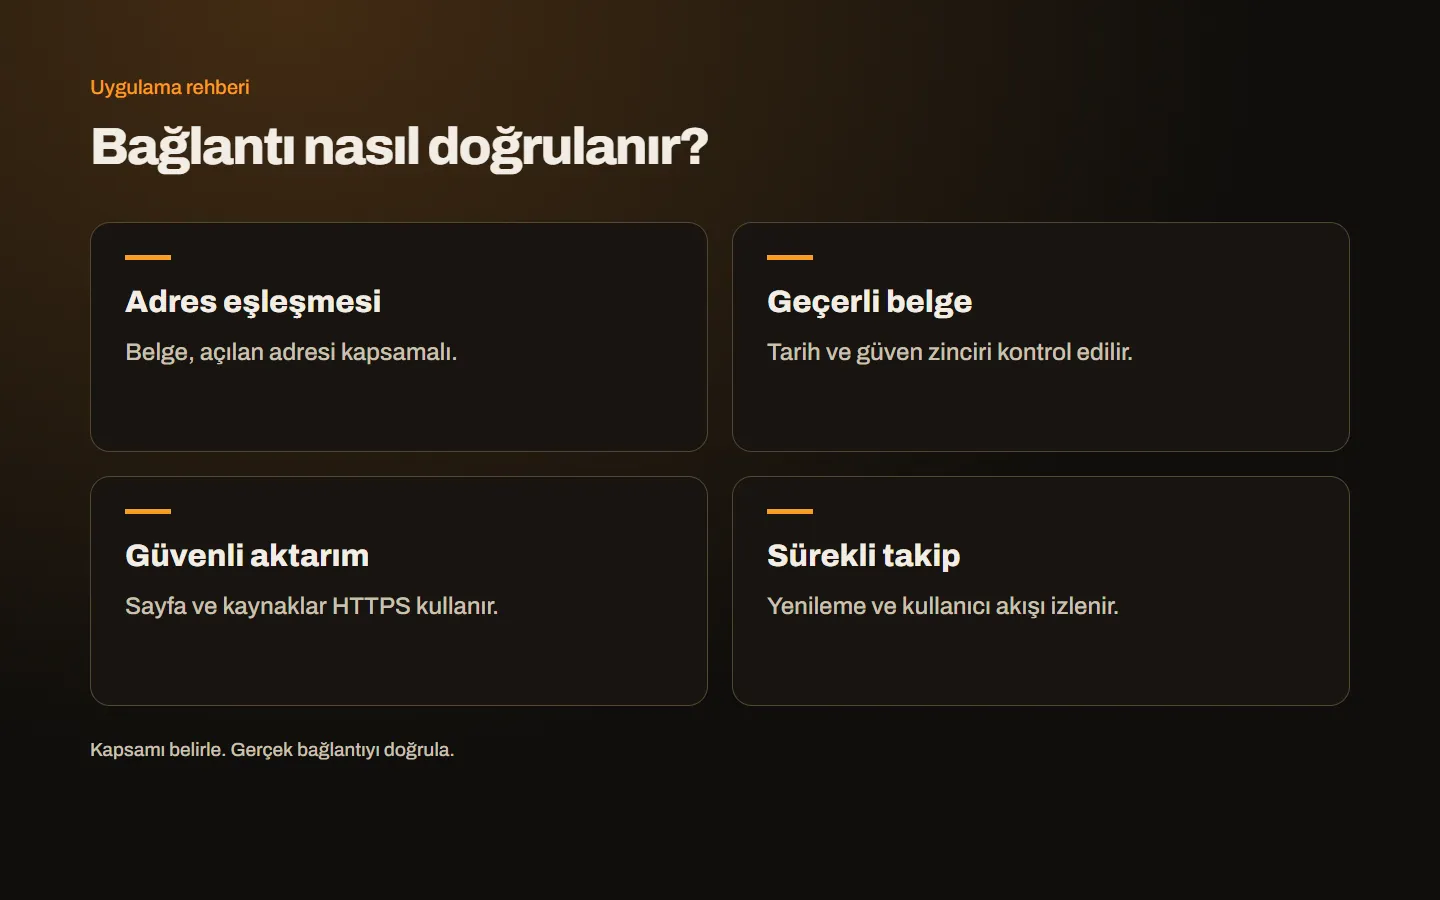
Ziyaretçi bir HTTPS adresini açtığında sunucu sertifikasını sunar. Tarayıcı; belgenin istenen alan adını kapsayıp kapsamadığını, zaman bakımından geçerli olup olmadığını ve güvenilen bir sertifika zincirine bağlanıp bağlanmadığını değerlendirir. Sunucu da ilgili özel anahtarı kullanarak bağlantının kurulmasına katılır. Kontroller başarılı olduğunda uygulama verileri korunan oturum üzerinden taşınır.
Örneğin kullanıcı mağazanızın adresini açarken başka alan adına düzenlenmiş bir belgeyle karşılaşırsa isim uyuşmazlığı oluşur. Belgenin ücreti veya markası bu hatayı çözmez. Alan adı kapsamı düzeltilmelidir. Benzer şekilde, doğru alan adına ait olsa bile süresi bitmiş bir belge geçerli kabul edilmez. Bu ayrımlar destek talebini doğru kişiye yönlendirmeyi kolaylaştırır.
Hangi bilgileri korur?
HTTPS, bağlantı üzerinden taşınan içeriğin aradaki kişilerce okunmasını ve değiştirilmesini zorlaştırır. Form alanları, sayfa yanıtları ve uygun şekilde gönderilen oturum bilgileri bu korumadan yararlanır. Sadece ödeme ekranını HTTPS yapmak yeterli değildir; ziyaretçinin oturum açtığı ve içerik gezdiği akışın tamamı güvenli olmalıdır.
Ancak HTTPS tam anonimlik sağlamaz. Ağdaki bazı gözlemciler bağlantının hedefi ve zamanlaması gibi bilgileri hâlâ çıkarabilir. Ayrıca veri sunucuya ulaştıktan sonraki saklama koşulları ayrı konudur. Şifreli bağlantıyla gönderilen bir mesajın daha sonra herkese açık bir dosyada tutulması, sertifikayla çözülecek bir problem değildir. Aktarım güvenliği ile veri yönetimini ayrı değerlendirin.
Sertifika hangi sorunları çözmez?
Sertifika, yazılım açıklarını kapatmaz, yönetici parolasını güçlendirmez ve zararlı bir eklentiyi temizlemez. HTTPS kullanan bir sahte site de bulunabilir. Bu nedenle tarayıcıdaki bağlantı simgesi, işletmenin dürüstlüğünün veya ürünün kalitesinin garantisi değildir. Tarayıcılar bağlantı bilgisini farklı simgelerle gösterebildiği için belirli bir kilit rengine dayanarak karar vermeyin.
Bir işletme için tamamlayıcı işler; güncel yazılım, sınırlı yönetim yetkisi, güvenli yedekleme ve erişim takibidir. Örneğin eski bir yönetim panelindeki açığın kullanılması, bağlantı şifreli olsa da mümkündür. Sertifika kontrolünü güvenlik incelemesinin başlangıç maddesi olarak görün; incelemenin tamamı olarak sunmayın. Bu yaklaşım hem bütçeyi hem beklentiyi daha doğru yönetir.
DV, OV ve Wildcard nasıl ayrılır?
Burada iki farklı soru vardır: başvuru sırasında ne doğrulanacak ve belge hangi adresleri kapsayacak? DV alan adı kontrolünü, OV buna ek olarak kuruluş kimliğini ele alır. Wildcard ise doğrulama seviyesi değil, alt alan adlarını kapsama biçimidir. Dolayısıyla bu üç ifadeyi aynı çizgide küçük, orta ve büyük paket gibi okumak yanıltıcıdır.
Tek bir kurumsal tanıtım sitesi için DV SSL seçenekleri uygun bir başlangıç olabilir. Kuruluş bilgisinin sertifikada doğrulanması isteniyorsa OV SSL rehberini inceleyin. Aynı alan altında çok sayıda servis varsa Wildcard kapsamını değerlendirin. Her durumda satın alınacak ürünün gerçek alan adı listesi ve kullanım koşulları ayrıca kontrol edilmelidir.
Kök alan adı, www ve alt alanlar
Örnek olarak ana adresinizin example.com olduğunu düşünün. www.example.com ve panel.example.com ayrı sunucu adlarıdır. Aynı web sitesine yönlenseler bile sertifikanın kapsadığı adlar içinde bulunmaları gerekir. Bir adresin diğerine yönlenmesi, ilk HTTPS bağlantısında yapılan isim kontrolünü ortadan kaldırmaz. Önce güvenli bağlantı kurulabilir olmalı, sonra yönlendirme çalışmalıdır.
Envanter hazırlarken yalnızca menüdeki bağlantılara bakmayın. Reklamlarda kullanılan eski adresleri, müşteri panelini, ödeme dönüşünü ve API adreslerini de ekleyin. E-posta için ayrıca hangi servislerin hangi adlarla kullanıldığını sorun. Web sunucusuna kurulan belge, başka makinedeki posta servisine kendiliğinden kurulmuş olmaz. Hizmetlerin sahibi ve yönetim paneli farklı olabilir.
Kurulumdan sonra neyi deneyebilirsiniz?
Sitenizi hem kök alan adı hem www adresiyle açın. Mobil tarayıcıdan iletişim formu gönderin; hesap varsa giriş ve çıkış yapın. Sayfaların görselleri, yazı tipleri ve dışarıdan gelen bileşenleri düzgün yükleniyor mu kontrol edin. Ana sayfanın sorunsuz görünmesi, bütün sayfaların doğru çalıştığını göstermez; eski bir yazıdaki HTTP görseli ayrı hata üretebilir.
Teknik ekipten alan adı kapsamını, sertifika bitişini ve yenileme yöntemini yazılı teslim etmesini isteyin. Tarayıcıda uyarı varsa uyarı metnini ve adresi kaydedin; hassas verileri paylaşmadan destek isteyin. Uyarıyı geçerek kullanmaya devam etmeyi rutin çözüm haline getirmeyin. Ayrıntılı adımlar için SSL kurulum kontrol listesini kullanabilirsiniz.
Ücretsiz sertifika yeterli olabilir mi?
Güvenilir bir otoritenin ücretsiz sunduğu DV sertifikası, kapsamı ve sunucu yapılandırması doğruysa gerçek HTTPS bağlantısı sağlar. Ücretli ürünün değeri otomatik olarak daha güçlü şifreleme değildir. Kuruluş doğrulaması, hizmet kapsamı, destek, yönetim kolaylığı ve sözleşme koşulları farklı olabilir. Teklifte bunların hangisinin sağlandığını sorun; yalnızca ürün adlarını karşılaştırmayın.
Hosting hesabına dahil otomatik sertifika varsa ikinci bir ürün satın almadan önce mevcut düzeni inceleyin. Hangi adresleri kapsadığını, yenilemenin kim tarafından izlendiğini ve sorun çıktığında kime ulaşılacağını öğrenin. Ücretsiz kurulum da takipsiz bırakılmamalıdır; ücretli satın alma da sürekli çalışmayı kendiliğinden sağlamaz. Asıl ihtiyaç, siteyi kullanan kişinin kesintisiz ve doğru adrese güvenli biçimde ulaşabilmesidir.
Tarayıcı uyarısında hangi bilgiyi saklamalısınız?
Sorunun yaşandığı tam adresi, tarih ve saati, tarayıcı adını ve görünen hata metnini not edin. Yalnızca ana alanı yazmak yerine hatanın hangi alt alanda çıktığını belirtin. Ekran görüntüsünde müşteri adı, oturum bilgisi veya form içeriği varsa bunları gizleyin. Teknik ekip bu kayıtla aynı bağlantıyı inceleyebilir; belirsiz bir güvenlik şikâyetini somut bir kurulum problemine dönüştürebilir.
Sorun yalnızca tek cihazda görülüyorsa cihazın tarih ve saatinin doğru olup olmadığını da kontrol edin. Fakat bu gözlem sunucunun doğru kurulduğunun kanıtı değildir. Farklı ağ ve cihazda da test yapılmalı, belgenin kapsamı ve zinciri incelenmelidir. Bir kullanıcıda çalışıyor diye diğer kullanıcının uyarısını önemsiz saymayın. Aynı şekilde tek ekran görüntüsünden bütün altyapının bozuk olduğu sonucuna da varmayın.
Sertifika taşınırken site yeniden yapılır mı?
Sertifika değişikliği genellikle sayfa tasarımını yeniden yapmayı gerektirmez. Ancak hosting veya alan adı da değişiyorsa bağlantı, yönlendirme ve uygulama ayarları birlikte incelenir. İşin kapsamını bu nedenle net yazın: yalnızca belge yenileme, HTTPS geçişi veya bütün site taşıma farklı teslimlerdir. Hangi işin istendiği açık olduğunda kontrol listesini ve bakım sorumlusunu doğru belirlemek kolaylaşır.
Site sahibi için teslim notu
Teslim dosyanızda alan adları, kurulum noktaları, sorumlu kişi ve hata bildirim kanalı bulunsun. Parola veya özel anahtarı herkesin eriştiği bir tabloda tutmayın. Ajans değiştiğinde belge yenilemesinin hangi hesapta kaldığını ve bildirimlerin kime gittiğini kontrol edin. Özellikle yıllarca açık kalan kurumsal sitelerde bu küçük kayıt, unutulan sertifika sorunlarını azaltır.
Kavramsal arka plan için MDN’nin TLS açıklamasına bakabilirsiniz. Web sitenizin tasarımını, yazılımını ve yayın kontrollerini birlikte planlamak için web tasarım hizmetimizi inceleyin; mevcut adreslerinizi ve karşılaştığınız uyarıyı iletişim sayfamızdan paylaşabilirsiniz.